Materiał partnera
Ochrona przed zagrożeniami cyfrowymi to dziś dla firm konieczność, nie możliwość

Cyberzagrożenia należą dziś do najszybciej rosnących ryzyk biznesowych dla polskich przedsiębiorstw – wynika z danych CERT Polska oraz analiz przedstawionych w raporcie ERGO Hestii „nieOdporni”. Rosnąca liczba incydentów bezpieczeństwa odnotowywanych każdego roku przez zespół CERT Polska, pokazuje, że zapewnienie cyberbezpieczeństwa nie jest już problemem wyłącznie dużych korporacji, ale też firm z sektora MŚP.
Polska wśród krajów szczególnie narażonych na cyberataki
Polska należy obecnie do krajów szczególnie narażonych na cyberataki. W pierwszej połowie 2025 roku zajęła pierwsze miejsce na świecie pod względem liczby ataków ransomware. Jednocześnie pozostaje jednym z najsłabiej ubezpieczonych rynków od ryzyk cybernetycznych. Skalę zagrożenia ukazują także ostatnie incydenty. Jednym z nich był atak na oprogramowanie firmy zajmującej się elektroniczną dokumentacją medyczną. Wykradzione dane zawierały informacje np. o receptach czy stanie zdrowia nawet 19 milionów osób.
Dane z raportów „nieOdporni”, Mastercard oraz innych analiz przywołanych przez ERGO Hestię pokazują, że cyberataki i wycieki danych są doświadczeniem znacznej części polskich przedsiębiorstw.
Cyberbezpieczeństwo polskich firm w liczbach
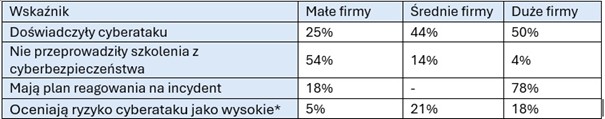
Dane pochodzą z raportu „Historia niejednego ataku, czyli cyberbezpieczeństwo w polskich firmach – wyniki badania Mastercard”
*Wśród firm, które doświadczyły już cyberataku, odsetek ten wzrasta do 25%.
Według raportu „nieOdporni” 88 proc. polskich organizacji doświadczyło w ostatnich latach cyberataku lub wycieku danych. Jednocześnie analiza ScamWatchHQ, przywołana w raporcie, wskazuje, że ok. 69 proc. firm w Polsce doświadczyło co najmniej jednego incydentu cyberbezpieczeństwa. Różnica między tymi wartościami wynika z odmiennego zakresu i metodologii badań.
Świadomość ryzyka nie zawsze idzie w parze z przygotowaniem
Dane Mastercard pokazują wyraźną lukę między rzeczywistą skalą zagrożenia a jego postrzeganiem. 71 proc. małych firm ocenia ryzyko cyberataku na swoją organizację jako niskie, mimo że co czwarta z nich ma już za sobą takie doświadczenie.
Na poziomie całego rynku problem dotyczy również podstawowych zabezpieczeń. Raport ScamWatchHQ podkreśla, że tylko ok. 59 proc. polskich firm korzysta z podstawowego oprogramowania ochronnego, a ponad 1/3 nie ma nawet bazowych zabezpieczeń.
Skalę ryzyka uzupełniają dane z Raportu Antyfraudowego BIK 2025. Niemal 32 proc. firm z sektora MŚP miało w 2025 r. kontakt z próbami oszustw finansowych, a 19,2 proc. padło ofiarą ataku hakerów lub mierzyło się z ryzykiem nadużyć wewnętrznych.
Jakie cyberzagrożenia dotykają MŚP i jakie są ich konsekwencje?
Najczęstsze zagrożenia obejmują ataki ransomware blokujące dostęp do danych i systemów, phishing prowadzący do przejęcia kont użytkowników, oszustwa typu Business Email Compromise (BEC), kradzież danych klientów oraz włamania do systemów chmurowych.
Skutki cyberataków są wielowymiarowe i obejmują niemal wszystkie obszary działalności przedsiębiorstwa. Konsekwencje naruszeń cyberbezpieczeństwa w sektorze MŚP mają charakter finansowy, operacyjny, prawny i wizerunkowy. Do najważniejszych należą:
– straty finansowe – koszty usunięcia skutków ataku, odzyskiwania danych, przestojów w działalności, a także ewentualne okupy w przypadku ataków ransomware;
– zakłócenie ciągłości działania – czasowa niedostępność systemów informatycznych może prowadzić do wstrzymania produkcji, sprzedaży lub świadczenia usług;
– utrata danych – wyciek lub zniszczenie danych klientów, pracowników oraz informacji biznesowych może mieć długotrwałe konsekwencje dla funkcjonowania przedsiębiorstwa;
– utrata reputacji i zaufania klientów – naruszenie bezpieczeństwa obniża wiarygodność firmy i może prowadzić do utraty kontrahentów oraz spadku konkurencyjności;
– konsekwencje prawne i regulacyjne – naruszenia ochrony danych osobowych mogą skutkować obowiązkiem zgłoszenia incydentu oraz nałożeniem kar administracyjnych wynikających z przepisów o ochronie danych;
– zakłócenie relacji biznesowych – partnerzy handlowi mogą ograniczyć współpracę z przedsiębiorstwem, które nie zapewnia odpowiedniego poziomu bezpieczeństwa informacji;
– kradzież własności intelektualnej – utrata dokumentacji technicznej, projektów, know-how lub tajemnic przedsiębiorstwa może osłabić przewagę konkurencyjną;
– wzrost kosztów działalności – po incydencie przedsiębiorstwa często ponoszą dodatkowe wydatki na modernizację systemów, audyty bezpieczeństwa, szkolenia pracowników;
– w skrajnych przypadkach poważne naruszenie cyberbezpieczeństwa może zagrozić dalszemu funkcjonowaniu przedsiębiorstwa.
Ile kosztuje cyberatak, a ile cyberbezpieczeństwo?
Koszt cyberataku może sięgać setek tysięcy złotych, a w przypadku poważnych incydentów przekraczać 1 mln złotych. Analizy brokerów cyberubezpieczeń („Cyber Ubezpieczenia dla Małych Firm w Polsce – Kluczowe Statystyki 2025”, Kelot, 2025) wskazują na następujące poziomy średnich szkód w zależności od wielkości przedsiębiorstwa:
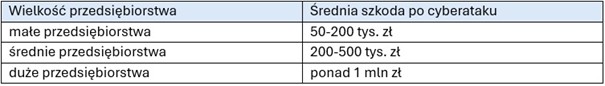
Skala inwestycji oraz kosztów stałych związanych z utrzymywaniem i usprawnianiem systemów cyberbezpieczeństwa w sektorze MŚP zależy przede wszystkim od wielkości przedsiębiorstwa, stopnia cyfryzacji oraz wymagań regulacyjnych. Dla większości małych i średnich firm wydatki te stanowią istotną pozycję w budżecie IT.
Wydatki na cyberbezpieczeństwo rosną wraz z wielkością przedsiębiorstwa, a roczny budżet na podstawową ochronę jest wielokrotnie niższy niż średni okup wynoszący około 200-300 tys. złotych.
Do najważniejszych stałych kosztów należą:
– odnawianie licencji na oprogramowanie zabezpieczające,
– utrzymanie infrastruktury sieciowej i serwerowej,
– usługi monitorowania i reagowania na incydenty (SOC/MDR),
– regularne aktualizacje systemów,
– audyty bezpieczeństwa i testy penetracyjne,
– szkolenia pracowników z zakresu cyberbezpieczeństwa,
– wynagrodzenia specjalistów IT lub opłaty za outsourcing usług bezpieczeństwa.
Przyjmuje się, że wydatki na cyberbezpieczeństwo stanowią zazwyczaj od 5 proc. do 15 proc. całkowitego budżetu IT, a w branżach o podwyższonym ryzyku (np. finanse, ochrona zdrowia) mogą sięgać nawet 20-25 proc.
Jak zabezpieczyć firmę przed cyberatakiem?
„W przeciwieństwie do dużych korporacji, małe i średnie firmy często nie posiadają formalnych procedur bezpieczeństwa, ani zaawansowanych systemów zabezpieczeń. Brak wyspecjalizowanych działów IT czy ochrony sprawia, że są one łatwiejszym celem zarówno dla przestępców fizycznych, jak i cyberprzestępców. Cyberatak, włamanie lub kradzież może nie tylko oznaczać straty materialne, ale też przestój w działalności i utratę danych. Skuteczna ochrona wymaga połączenia monitoringu, systemów kontroli dostępu, zabezpieczeń fizycznych i cybernetycznych w jeden ekosystem” – mówi Adam Śliwiński, wiceprezes zarządu Seris Konsalnet Security, cytowany w raporcie ERGO Hestii.
Najskuteczniejszym sposobem ograniczenia skutków cyberataku wg. Tomasza Dolaty, eksperta ds. ubezpieczeń cyber w ERGO Hestii, jest równoległe inwestowanie w kompleksową ochronę ubezpieczeniową oraz budowę coraz lepszej infrastruktury IT. „To pozwala zarówno redukować prawdopodobieństwo wystąpienia incydentów, jak i minimalizować ich konsekwencje finansowe i operacyjne” – podkreśla.
Eksperci cytowani w raporcie ERGO Hestii podkreślają, że cyberpolisa nie zastępuje zabezpieczeń technicznych, takich jak wieloskładnikowe uwierzytelnianie (MFA), kopie zapasowe czy szkolenia pracowników. Stanowi natomiast dodatkową warstwę ochrony, która pomaga firmie ograniczyć skutki incydentu, gdy mimo wdrożonych zabezpieczeń dojdzie do skutecznego ataku.
Jaki zakres odpowiedzialności powinna mieć cyberpolisa?
1. ataki: ransomware, phishing i przejęcia kont użytkowników, naruszenia bezpieczeństwa danych;
2. odzyskiwanie danych oraz odtworzenie systemów, koszty informatyki śledczej;
3. pokrycie strat wynikających z przestoju działalności;
4. odpowiedzialność wobec klientów i partnerów biznesowych, oznaczającą zaspokojenie roszczeń klientów lub partnerów za wyciek danych lub zakłócenie usług;
5. koszty prawne;
6. koszty związane z naruszeniem przepisów o ochronie danych;
7. zarządzanie kryzysowe – w tym PR kryzysowy, komunikację z klientami, infolinię, ograniczanie szkód wizerunkowych
8. całodobowy dostęp do specjalistów zajmujących się reagowaniem na incydenty.
Poza kompleksowym ubezpieczeniem polisa obejmuje także działanie informatyków śledczych. Jest to niezwykle istotny element polisy cyber, ponieważ przedsiębiorstwo po wystąpieniu incydentu musi nie tylko ograniczyć jego skutki, ale również szybko ustalić źródło ataku oraz zabezpieczyć dowody.
Na co warto zwrócić uwagę przy wyborze ubezpieczenia od cyberryzyk?
1. zakres ochrony oraz katalog objętych ryzyk: np. czy chroni dane przechowywane w chmurze, czy obejmuje pracę zdalną i urządzenia mobilne;
2. wyłączenia odpowiedzialności, np. czy działa również przy błędzie pracownika;
3. wysokość sum ubezpieczenia i limity odpowiedzialności dla poszczególnych rodzajów szkód;
4. możliwość rozszerzenia ochrony wraz z rozwojem przedsiębiorstwa;
5. dostępność usług assistance;
6. sposób i czas likwidacji szkód;
7. wysokość udziału własnego (franszyzy).
Co powinno znaleźć się w ubezpieczeniu dla małych i średnich przedsiębiorstw?
Optymalne ubezpieczenie powinno zawierać przede wszystkim: ochronę mienia przedsiębiorstwa (budynków, wyposażenia, maszyn i sprzętu elektronicznego), odpowiedzialność cywilną za szkody wyrządzone osobom trzecim, ubezpieczenie utraty zysku w przypadku przerwy w działalności, ochronę sprzętu elektronicznego, assistance dla przedsiębiorców, ochronę prawną i właśnie kompleksowe cyberubezpieczenie – obejmujące zarówno skutki finansowe incydentu, jak i specjalistyczne wsparcie ekspertów.
Cyberubezpieczenie jako dodatkowa warstwa ochrony
Jak wskazują autorzy raportu „nieOdporni” polisa cyber jest finansowym buforem, który pozwala firmie przetrwać konsekwencje udanego ataku – pokryć okup, sfinansować ekspertów, odtworzyć systemy, pokryć potencjalne kary.
„Ochrona przed cyberatakami to nie wybór między >>inwestować w technologię<< a >>kupić polisę<<. To oba te działania jednocześnie. Technologia i procedury zmniejszają prawdopodobieństwo, że atak w ogóle się wydarzy. Polisa zabezpiecza firmę w sytuacji, gdy – mimo najlepszych starań – atak wydarzy się mimo wszystko” – wskazują eksperci ERGO Hestii.
Cyberpolisy są też obecnie łatwo dostępne, również dla mniejszych podmiotów rynkowych. Jak wynika z raportu przygotowanego dla ERGO Hestii, cyberpolisy oferuje coraz więcej dużych ubezpieczycieli działających na polskim rynku, a oferta obejmuje również małe i średnie przedsiębiorstwa. Wymagania stawiane przedsiębiorcom chcącym zawrzeć umowę cyberubezpieczenia są dla nich możliwe do spełnienia – zazwyczaj wystarczają podstawowe zabezpieczenia, takie jak firewall, wieloskładnikowe uwierzytelnianie (MFA), regularne kopie zapasowe oraz korzystanie z aktualnego oprogramowania wspieranego przez producenta.
Cyberubezpieczenie nie musi być drogim rozwiązaniem. Jak wskazuje raport ERGO Hestii, średni koszt ochrony cybernetycznej to około 0,14 proc. rocznego obrotu firmy, co stanowi zaledwie około 1,8 proc. kosztów, jakie przedsiębiorstwo może ponieść po skutecznym cyberataku. W praktyce oznacza to, że koszt polisy jest zwykle nieporównywalnie niższy od wydatków związanych z przestojem działalności, utratą danych, obsługą kryzysową czy odpowiedzialnością wobec klientów.
Źródło informacji: PAP MediaRoom
Pismo z firmy pożyczkowej łatwo w pierwszej chwili uznać za pomyłkę. Nie brałeś pożyczki, nazwa firmy nic ci nie mówi, więc pewnie ktoś wpisał zły adres. Dopiero imię, nazwisko i PESEL w treści sprawiają, że zaczynasz czytać uważniej.
Tak może wyglądać moment odkrycia kradzieży tożsamości. Bez włamania do mieszkania, bez zgubionego portfela. Dowód cały czas leży w szufladzie, telefon działa, z konta nic nie zniknęło. To jednak nie wyklucza, że ktoś próbuje posługiwać się twoimi danymi gdzie indziej.
Nie każda dziwna wiadomość oznacza wyłudzenie. Każdą warto natomiast wyjaśnić, zanim uznasz, że sprawa cię nie dotyczy.
Dane nie muszą zniknąć, żeby ktoś je ukradł
Z dokumentami papierowymi sprawa wydaje się prostsza: brakuje dowodu, trzeba działać. Przy skopiowanych danych nie ma równie oczywistego sygnału. Nadal masz oryginał, a cudza kopia może już krążyć poza twoją kontrolą.
Źródłem bywa wyciek z firmy, której kiedyś podałeś dane. Innym razem zdjęcie dowodu trafia do oszusta przy pozornej rekrutacji albo rejestracji w fałszywym serwisie. Zdarza się też, że ktoś wyrzuca dokumenty w całości, razem z adresem i numerem PESEL.
Sam PESEL zwykle nie wystarcza do uzyskania kredytu. Potrzebna jest weryfikacja tożsamości, a jej sposób zależy od instytucji. Ryzyko rośnie, gdy przestępca ma więcej danych, dokument lub dostęp do kont, którymi może potwierdzić cudzą tożsamość.
Dlatego zamiast zastanawiać się wyłącznie, czy numer wyciekł, trzeba ustalić również, co znalazło się obok niego.
Pożyczka, abonament i dwie różne sprawy z kartą SIM
Przestępca może próbować kupić sprzęt na raty, zawrzeć umowę abonamentową albo uzyskać pożyczkę. Podaje przy tym własne dane kontaktowe, więc część korespondencji może trafiać do niego. Ofiara nie musi od razu zobaczyć żadnego ostrzeżenia.
Nie oznacza to, że instytucje w ogóle nie sprawdzają klientów. Oszustwo polega właśnie na próbie przejścia lub obejścia tych zabezpieczeń.
Przy telefonach warto rozróżnić rejestrację nowego numeru na cudze dane od przejęcia istniejącego numeru przez wyłudzenie duplikatu SIM. Nowa karta nie daje automatycznie dostępu do SMS-ów wysyłanych na twój telefon. Duplikat twojej karty może już zagrozić usługom korzystającym z tego numeru.
Jeżeli telefon niespodziewanie traci usługę, wyjaśnij to z operatorem. Przyczyną może być zwykła awaria, ale nie warto zgadywać, zwłaszcza gdy jednocześnie pojawiają się problemy z logowaniem.
Czego nie pokaże saldo rachunku
Brak podejrzanych przelewów uspokaja, lecz mówi tylko o tym, co dzieje się na obserwowanym koncie. Obca pożyczka może powstać w zupełnie innej instytucji.
Dlatego przy podejrzeniu wyłudzenia sprawdź dane w BIK: zobowiązania i zapytania, których nie rozpoznajesz. Pamiętaj przy tym, że BIK nie jest rejestrem wszystkich umów zawieranych w Polsce.
Płatny Raport BIK to co innego niż kopia danych, udostępniana bezpłatnie raz na sześć miesięcy. Nie ma zasady, według której raz w roku każdemu przysługuje darmowy Raport BIK.
Można też włączyć płatne Alerty BIK. Informują między innymi o zapytaniach związanych z wnioskowaniem o finansowanie. To szansa na wcześniejszą reakcję, ale sam alert nie blokuje zawarcia umowy.
Jeśli próbujesz uporządkować dalsze działania podczas zadawania sobie pytań odnośnie tego, co jeśli ktoś zna mój PESEL, to powyższe porady mogą okazać się bardzo pomocne. Zacznij jednak od sprawdzenia konkretnego sygnału, który wzbudził twoje podejrzenia.
Zastrzeż numer, zanim będzie potrzebny oszustowi
PESEL możesz bezpłatnie zastrzec w mObywatelu, przez internet albo w urzędzie gminy. Nie musisz uzasadniać, że coś wyciekło.
Od 1 czerwca 2024 roku instytucje finansowe sprawdzają zastrzeżenie przy określonych czynnościach, między innymi przed zawarciem umowy kredytu. U operatorów obowiązek obejmuje wydawanie duplikatu karty SIM. Nie należy przedstawiać go jako blokady każdej nowej umowy telefonicznej.
Gdy sam potrzebujesz wykonać czynność wymagającą niezastrzeżonego numeru, możesz cofnąć zastrzeżenie. Dostępna jest też opcja wskazania momentu jego automatycznego przywrócenia. Przydaje się, jeśli obawiasz się, że później o tym zapomnisz.
Obce zobowiązanie trzeba zakwestionować
Skontaktuj się z instytucją, która przypisuje ci umowę. Numer znajdź samodzielnie na jej oficjalnej stronie. Podejrzana wiadomość może przecież być kolejną próbą oszustwa.
Zgłoś, że nie zawierałeś umowy, poproś o wyjaśnienie i zachowuj korespondencję. Podejrzenie przestępstwa zgłoś policji. Potwierdzenie zgłoszenia jest ważnym dokumentem, ale samo nie usuwa wpisu z BIK. Korektę trzeba wyjaśnić z instytucją, która przekazała dane.
Przy podejrzeniu wykorzystania danych dowodu sprawdź również procedurę jego unieważnienia. Zastrzeżenie PESEL-u i unieważnienie dokumentu to osobne działania.
Na przyszłość ogranicz wysyłanie kopii dokumentów. Nie każde kopiowanie dowodu jest zakazane, ale odbiorca powinien mieć odpowiednią podstawę i potrzebę. Pytanie „po co państwu cały skan?” jest zupełnie na miejscu.
I nie traktuj każdej niezrozumiałej wiadomości jak spamu. Czasem wystarczy krótki kontakt z właściwą instytucją, żeby wyjaśnić pomyłkę. Jeśli jednak to wyłudzenie, wcześniejsza reakcja pozwoli szybciej rozpocząć wyjaśnianie sprawy.
Artykuł sponsorowany
Materiał partnera
Geblewicz: samorządy muszą być włączone w proces decyzyjny dotyczący zwalczania terroryzmu
Miasta i regiony chcą mieć zauważalną rolę w europejskiej agendzie na rzecz zwalczania terroryzmu. „Postulujemy, by konstruując polityki na poziomie krajowym włączać w proces decyzyjny samorządy” – mówi Olgierd Geblewicz, marszałek województwa zachodniopomorskiego i członek Europejskiego Komitetu Regionów (KR).
Podczas wtorkowej sesji plenarnej Europejski Komitet Regionów przyjął opinię na temat programu zapobiegania terroryzmowi i zwalczania go. Sprawozdawcą opinii był marszałek województwa zachodniopomorskiego Olgierd Geblewicz.
„Jako miasta i regiony chcemy mieć w tej agendzie zauważalną rolę przynajmniej w dwóch aspektach: jednym jest przeciwdziałanie radykalizacji, a więc praca z najmłodszymi. Z drugiej strony mamy swoje powinności w filarze, który odnosi się do zabezpieczenia przestrzeni publicznych i infrastruktury krytycznej” – powiedział marszałek.
Geblewicz zwrócił uwagę, że to włodarze zarządzają przestrzeniami publicznymi i w kompetencjach regionów jest zarządzanie portami i przewozami regionalnymi.
„Postulujemy, by konstruując polityki na poziomie krajowym włączać w proces decyzyjny samorządy” – dodał.
Geblewicz zaznaczył też, że samorządy powinny zostać lepiej wzmocnione by móc w pełni współpracować z takimi organizacjami jak organizacje sportowe, harcerstwo, wolontariat, organizacje propagujące kulturę. Każdy przejaw socjalizacji młodzieży przyczynia się bowiem do zmniejszenia radykalizacji.
Źródło informacji: Serwis Samorządowy PAP
Materiał partnera
Nadal wyrzucamy jedzenie, ale coraz więcej z nas robi to rzadziej niż jeszcze dwa lata temu. Banki Żywności publikują raport „Nie Marnuj Jedzenia 2026”
63% Polaków przyznaje, że zdarza im się wyrzucać żywność, ale taki sam odsetek osób deklaruje jednak, że robi to rzadziej niż dwa lata temu. Najczęściej do kosza trafia pieczywo, a główną przyczyną pozostaje przeoczony termin przydatności. Federacja Polskich Banków Żywności publikuje raport „Nie Marnuj Jedzenia 2026”. Partnerem raportu jest Lidl Polska.
Marnowanie żywności w Polsce wciąż nie zwalnia tempa. W tegorocznym badaniu Federacji Polskich Banków Żywności „Nie Marnuj Jedzenia 2026” 63% respondentów przyznaje, że zdarza im się wyrzucać jedzenie. Ciekawiej robi się, gdy spojrzeć głębiej: aż 63% twierdzi również, że w ciągu ostatnich dwóch lat wyrzuca go mniej niż wcześniej.
Polacy nadal marnują jedzenie, ale wielu z nich robi to zauważalnie rzadziej niż jeszcze dwa lata temu i właśnie to jest kluczowy wniosek nasuwający się z badania. Zamiast czekać na moment, w którym nikt nic już nie wyrzuci, warto zauważyć, że zmiana dzieje się tu i teraz, choć powoli, dom po domu.
„Nie chcemy po raz kolejny przekonywać Polaków, że marnowanie żywności jest złe – większość z nas doskonale to wie. Tegoroczny raport pokazuje coś ważniejszego: nadal marnujemy, ale jednocześnie wiele osób robi to mniej niż jeszcze dwa lata temu. Właśnie w tych drobnych zmianach – zamrożonym chlebie, przejrzanej przed zakupami lodówce, mniejszej porcji na talerzu – widzimy przestrzeń do dalszego działania” – podkreśla Beata Ciepła, prezes zarządu Federacji Polskich Banków Żywności.
Chleb na pierwszym miejscu – od lat
Pieczywo po raz kolejny prowadzi w niechlubnym rankingu produktów najczęściej trafiających do kosza – wskazuje je 53% badanych. Dalej są owoce (46%), warzywa (45%), wędliny (39%), ziemniaki (26%) i jogurty (24%).
Jeśli chodzi o przyczyny, najczęściej powtarza się ta sama historia: przeoczony termin przydatności, na który wskazuje 57% badanych. Zaraz za nim plasują się złe przechowywanie (31%), zbyt duże zakupy (30%), zła jakość kupionego produktu (28%) oraz zbyt duże porcje (23%).
„Produkt, który trafia do kosza, to nie tylko zmarnowana żywność. To też zasoby włożone w jej wyprodukowanie: energia, transport i praca wielu osób zaangażowanych w cały łańcuch dostaw. Dlatego ograniczanie marnowania żywności wymaga współdziałania wszystkich jego uczestników: producentów, handlu, konsumentów i organizacji społecznych. Jako Lidl Polska chcemy być częścią tej zmiany” – mówi Aleksandra Robaszkiewicz, dyrektorka ds. Relacji Korporacyjnych w Lidl Polska.
Raport „Nie Marnuj Jedzenia 2026” pokazuje, że problem marnowania żywności nadal wymaga działań, ale jednocześnie dostarcza pozytywnych sygnałów świadczących o stopniowej zmianie zachowań części Polaków. Mniej wyrzuconego jedzenia nie zaczyna się od rewolucji, ale od tego, co robimy z jedzeniem, które już mamy w domu.
Źródło informacji: Federacja Polskich Banków Żywności
Materiał partnera
Sztuczna inteligencja napędza ewolucję projektowania wektorowego. Premiera nowej wersji CorelDRAW Graphics Suite 2026
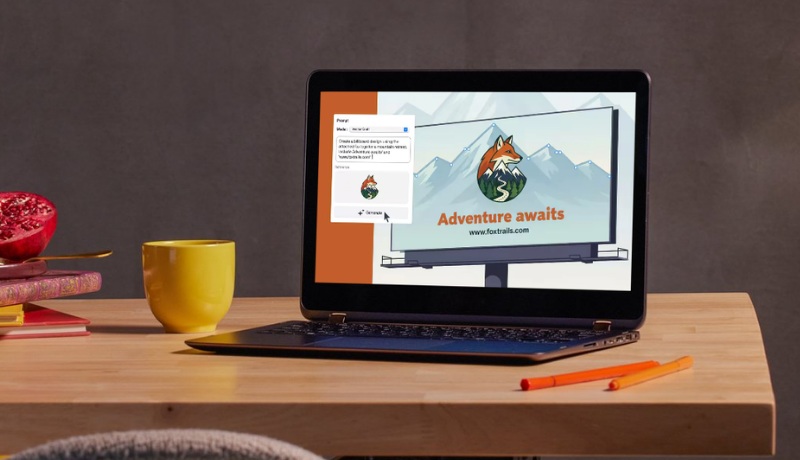
Najnowsza, wrześniowa aktualizacja flagowego pakietu graficznego CorelDRAW Graphics Suite 2026 wprowadza przełomowe rozwiązania oparte na generatywnej sztucznej inteligencji. Innowacyjny moduł Text-to-Vector oraz gruntownie zmodernizowane narzędzia do wektoryzacji wyznaczają nowe standardy w branży projektowej. W Polsce oprogramowanie wraz z pełnym wsparciem technicznym oferuje oficjalny partner i sprawdzony dostawca – sklep Omegasoft.pl.
Współczesny rynek projektowania graficznego wymaga zarówno nieograniczonej kreatywności, jak i przede wszystkim szybkości oraz precyzji działania. Odpowiedzią na te wyzwania jest najnowsza aktualizacja oprogramowania CorelDRAW Graphics Suite 2026, ogłoszona przez firmę Corel. Producent przeniósł potencjał sztucznej inteligencji do samego serca grafiki wektorowej, oferując twórcom pełną kontrolę nad procesem kreacji – od pierwszego szkicu po gotowy plik produkcyjny.
Od opisu do edytowalnego wektora – przełom w AI
Najważniejszą nowością wrześniowej edycji jest generatywny moduł AI przekształcający polecenia tekstowe w grafikę wektorową (Text-to-Vector). W przeciwieństwie do tradycyjnych generatorów obrazów rastrowych, nowe narzędzie tworzy w pełni skalowalne, edytowalne obiekty i ścieżki. Projektanci mogą generować unikalne ilustracje od podstaw na podstawie prostych promptów tekstowych lub tworzyć warianty na bazie grafik referencyjnych, zachowując bezkompromisową swobodę dalszej edycji.
Dla użytkowników pakietu udostępniono także bezpłatną promocyjną pulę nielimitowanego generowania wektorów AI przy użyciu zaawansowanych modeli Vector Craft oraz Vector Master.
Czterokrotnie szybsza praca i zaawansowane narzędzia Web.
Wrześniowe wydanie przynosi również znaczący skok wydajności w codziennych zadaniach projektowych:
- Nawet 4x szybszy PowerTRACE
Popularne narzędzie do automatycznej konwersji map bitowych na wektory zyskało nowe algorytmy. Przekształcanie grafik działa do 4 razy szybciej, a wbudowana sztuczna inteligencja precyzyjniej usuwa tło oraz tworzy czystszą, lepiej zorganizowaną strukturę obiektów i palet barw.
- Elastyczność w CorelDRAW Web
Subskrybenci mogą teraz wgrywać własne, firmowe i systemowe kroje pism bezpośrednio w przeglądarce internetowej. Wersja Web wzbogaciła się również o opcję bezpośredniego eksportu plików do produkcyjnych formatów inżynieryjnych CAD (DWG oraz DXF).
- Optymalizacja i stabilność
Udoskonalona obsługa złożonych, wielostronicowych dokumentów gwarantuje płynność pracy nawet przy najbardziej wymagających projektach.
Zaawansowane funkcje generatywne trafiły także do aplikacji CorelDRAW Go dla początkujących oraz do pakietu specjalistycznego CorelDRAW Technical Suite 2026, wspierającego najnowsze formaty 3D CAD.
Gdzie kupić legalne oprogramowanie Corel w Polsce?
Zakup profesjonalnego oprogramowania graficznego dla studia projektowego lub firmy wymaga pełnej gwarancji legalności licencji oraz sprawnej obsługi posprzedażowej. Jako wiodący i doświadczony dostawca rozwiązań cyfrowych na polskim rynku, sklep z oprogramowaniem omegasoft.pl dostarcza w pełni bezpieczne, oficjalne licencje pakietu CorelDRAW z gwarancją autentyczności.
Klienci decydujący się na zakup w omegasoft.pl mogą liczyć na natychmiastową elektroniczną dostawę licencji (ESD), ale również na profesjonalne doradztwo w doborze odpowiedniego wariantu – od elastycznej subskrypcji rocznej po licencję wieczystą.
Sprawdź pełną ofertę, porównaj opcje licencjonowania i wybierz rozwiązanie dopasowane do potrzeb Twojego biznesu: Zobacz aktualne ceny i licencje CorelDRAW w sklepie omegasoft.pl.
O firmie omegasoft.pl
Omegasoft.pl to ceniony polski dostawca legalnego oprogramowania dla biznesu, edukacji oraz użytkowników indywidualnych. Jako autoryzowany partner czołowych światowych producentów oprogramowania, firma oferuje szeroki wybór programów antywirusowych, aplikacji graficznych oraz rozwiązań biurowych i edukacyjnych, zapewniając klientom błyskawiczną realizację zamówień, kompleksowe wsparcie techniczne oraz pełne bezpieczeństwo transakcji.
Źródło informacji: Omegasoft
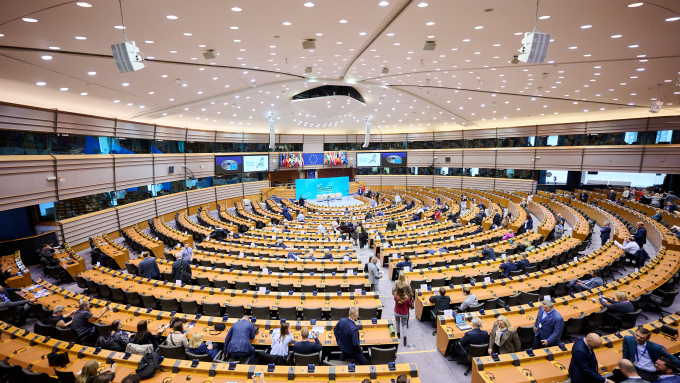
Mer Kijowa Witalij Kliczko występując online podczas wtorkowego siedzenia plenarnego Europejskiego Komitetu Regionów (KR), zaapelował o wsparcie Ukrainy przed zbliżającą się zimą.
Kliczko podziękował za dotychczasowe wsparcie, jakie jego rodakom udzielili mieszkańcy państw europejskich. Zaapelował też o dalszą pomoc w obliczu zagrożeń, jakie Rosja planuje przeprowadzić zimą.
„Przygotowujemy się na kolejny okres zimowy, na pewno nie będzie on prosty. Jesteśmy ciągle atakowani przez drony i pociski balistyczne, a celem Rosji jest zniszczenie życia obywateli Ukrainy” – podkreślił mer Kijowa.
W przemówieniu Kliczko przypomniał, że Ukraińcy bronią nie tylko swojej ojczyzny, ale też bezpieczeństwa całej Europy. Poinformował też, że po zakończeniu wojny Ukraina chce przyjąć z powrotem wszystkich uchodźców i zapewnić im powrót do normalnego życia.
„Razem jesteśmy w stanie dokonać zmiany i jesteśmy o wiele silniejsi” – zakończył swoje przemówienie.
Przewodnicząca KR Kata Tüttő zapewniła o dalszym wsparciu ze strony europejskich regionów i miast.
Na środowym posiedzeniu Europejski Komitet Regionów jednogłośnie przyjął opinię w sprawie zrównoważonych rozwiązań dla przesiedlanych Ukraińców i Ukrainek w Europie.
Jedocześnie poinformowano o przedłużeniu do marca 2028 roku obowiązywania dyrektywy o ochronie tymczasowej dla obywateli Ukrainy.
Sprawozdawczyni opinii na forum KR Antje Grotheer zaznaczyła jednak, że czas do marca 2028 roku musi zostać wykorzystany jako etap przejściowy do stworzenia długoterminowej perspektywy integracji.
Ylva Johansson, specjalna wysłanniczka ds. Ukraińców w Unii Europejskiej zaapelowała, by przestać postrzegać obywateli Ukrainy jako uchodźców, a zacząć jako część społeczności lokalnej. Johansson przestrzegła też, że w okresie zimowym może nastąpić dodatkowy napływ uchodźców z Ukrainy do państw UE.
Według Eurostatu do lipca 2026 r. 4,4 mln obywateli państw trzecich, którzy uciekli z Ukrainy, korzystało z tymczasowej ochrony w UE. UNHCR informuje, że 49 % ukraińskich uchodźców wyraziło nadzieję lub zamiar powrotu w przyszłości, przy czym jednym z kluczowych warunków wpływających na powrót jest poprawa bezpieczeństwa, dostępu do mieszkań i dostępności podstawowych usług. Ponad cztery lata po pełnoskalowej inwazji Rosji dane te podkreślają potrzebę przejścia od reagowania kryzysowego do jasnych, skoordynowanych i zrównoważonych ustaleń, co podkreślono w opinii KR-u.
Źródło informacji: Serwis Samorządowy PAP
Materiał partnera
Fundacja Biedronki: nie czekają na obiad. Czekają na kogoś w drzwiach. Nowe badanie pokazuje, czego naprawdę potrzebują samotni seniorzy
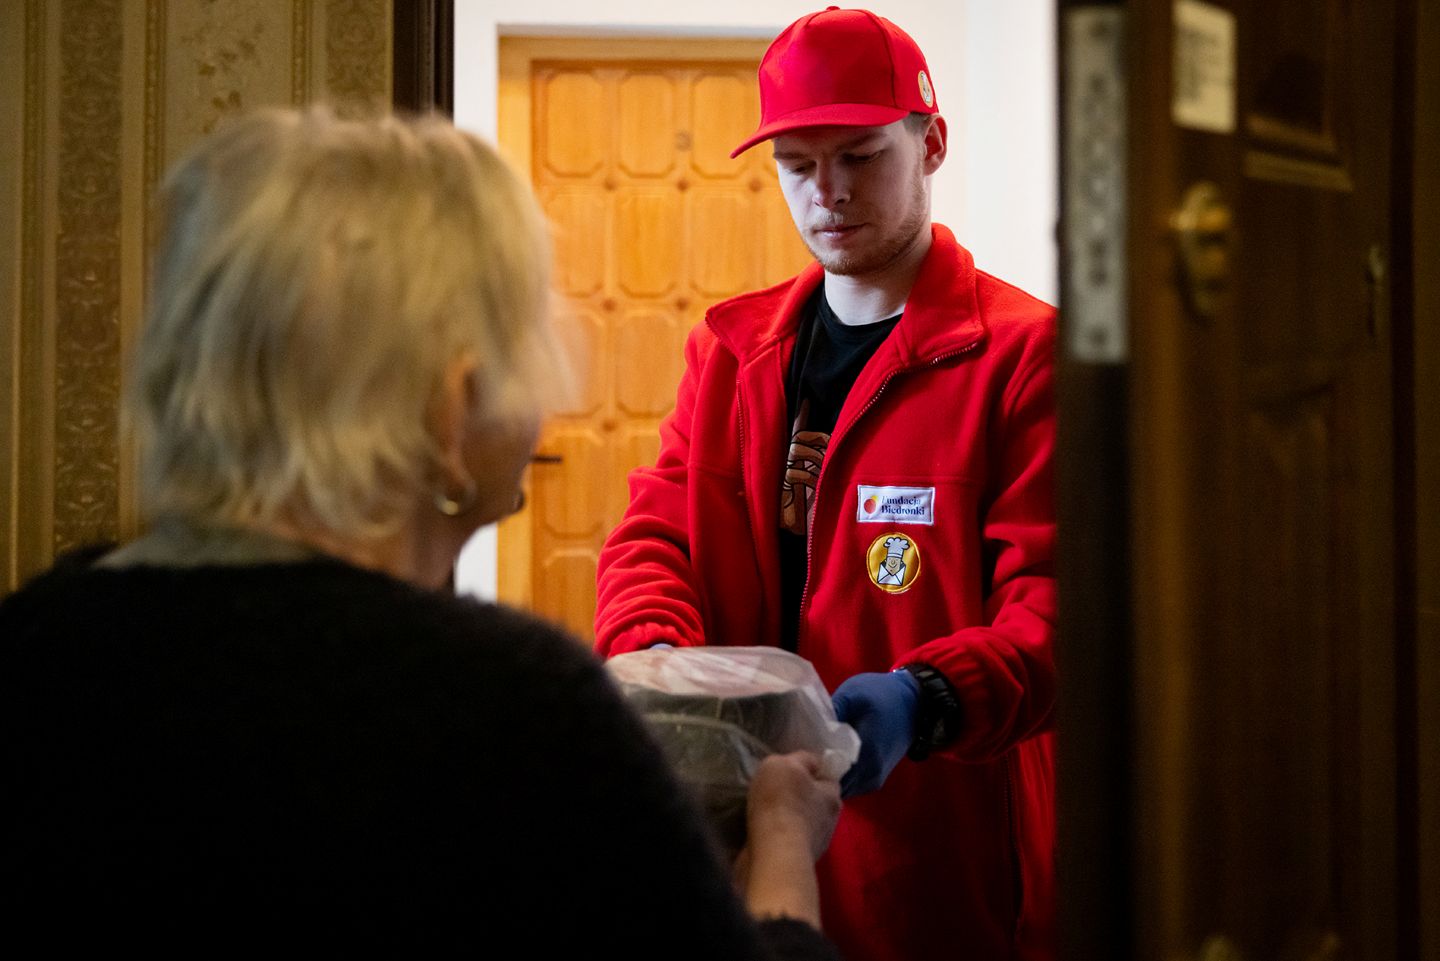
Dla wielu samotnych seniorów rytm tygodnia wyznaczają wizyty osoby, która przywozi im obiad, średnio trzy razy w tygodniu. Z najnowszego badania Fundacji Biedronki wynika, że to właśnie te spotkania, a nie sam posiłek, bywają dla nich najważniejsze.
Jak działa program, który dowozi obiady seniorom w kilkunastu regionach Polski
Fundacja Biedronki wraz z organizacjami partnerskimi prowadzi program „Poczta Obiadowa”. Trafiają do niego samotni seniorzy w wieku 70 lat i więcej, którzy nie są już w stanie samodzielnie przygotować sobie ciepłego posiłku i przez to należą do grupy zagrożonej niedożywieniem. Kurier przywozi im zestaw złożony z zupy i drugiego dania, średnio trzy razy w tygodniu, i wręcza go do rąk własnych, nie zostawia pod drzwiami. Seniora wspiera też wolontariusz, który utrzymuje z nim kontakt i pomaga przy sprawach organizacyjnych, na przykład zmianie rodzaju diety czy odwołaniu dostawy. Obecna edycja programu, prowadzona od czerwca 2026 do maja 2027 roku, obejmuje 15 organizacji partnerskich w różnych regionach kraju.
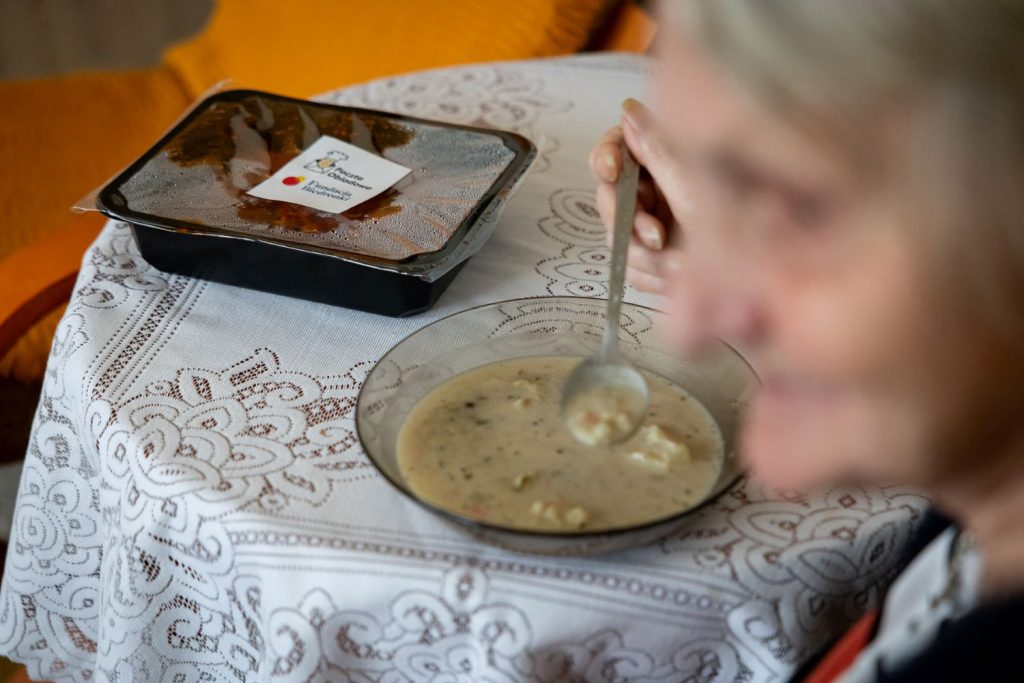
Żeby sprawdzić, jak program realnie wpływa na życie uczestników, fundacja przeprowadziła własne badanie. Objęło ono 200 wywiadów kwestionariuszowych, 30 pogłębionych wizyt badawczych trwających nawet półtorej godziny oraz 42 wywiady z koordynatorami i wolontariuszami realizującymi program na co dzień. Zadowolenie z programu deklaruje 98% uczestników. Jeszcze więcej niż sam wynik mówią jednak rozmowy, które pokazują, jak program zmienia codzienne życie seniorów.
„Rozmawiając z wolontariuszami i organizacjami, które codziennie widzą, jak działa ten program, wiedzieliśmy, że same dane o zadowoleniu nie powiedzą nam wszystkiego. Chcieliśmy zrozumieć, co naprawdę zmienia się w życiu seniora, gdy ktoś zaczyna regularnie do niego przychodzić oraz jak możemy ulepszyć pomoc. Wyniki badania pokazały nam więcej, niż się spodziewaliśmy, zwłaszcza jeśli chodzi o rolę osób, które dowożą posiłki” – mówi Anna Białek, starszy manager ds. projektów społecznych Fundacji Biedronki.
To nie posiłek na talerzu jest tu najważniejszy
„Ja myślę, że w przypadku mojej podopiecznej, to nawet te relacje są chyba bardziej ważne od posiłku” opowiadała jedna z wolontariuszek biorących udział w badaniu. Podobnie opisywali to sami uczestnicy programu. „Jest ktoś, kto przychodzi i wiem, że to jest tak między dziesiątą a jedenastą. Ta obecność mnie uspokaja” mówiła jedna z beneficjentek. Inny senior ujął to jeszcze prościej: „Człowiek jest taki, że ma się do kogo zwrócić. Oprzeć się, poprosić o pomoc. Że nie jest sam”.
Dla osoby, która większość dnia spędza samotnie, taka regularność ma zupełnie inną wagę niż dla kogoś, kto na co dzień otoczony jest ludźmi. Jedna z koordynatorek programu, pracująca bezpośrednio z seniorami, opisała to wprost: „Brakuje kontaktu z drugim człowiekiem. Często dzwonią, żeby zapytać o coś, ale tak naprawdę dzwonią, żeby porozmawiać z kimś”.
Nieoczekiwany bohater programu
Jednym z ciekawszych wątków badania jest rola kurierów, czyli osób, które fizycznie dowożą posiłki. To one, nie wolontariusze, mają z seniorami najczęstszy kontakt, bo odwiedzają ich regularnie, kilka razy w tygodniu. Z rozmów wynika, że kurierzy nierzadko zauważają rzeczy, których nikt inny by nie zobaczył: że ktoś wygląda, jakby był chory, że wolniej podchodzi do drzwi, że ma gorszy dzień. Dla wielu seniorów stają się nieformalnym źródłem wiedzy o ich stanie, a czasem jedynym kontaktem z drugim człowiekiem w danym tygodniu.
Wśród samotnych starszych osób dominują kobiety, a wizyta kuriera bywa dla nich jedną z nielicznych sposobności na kontakt z mężczyzną spoza rodziny. Z rozmów wynika, że taka wizyta bywa dla nich dodatkowym bodźcem, żeby ubrać się starannie i zadbać o dom, co ogólnie pozytywnie wpływa na ich codzienną aktywność. Jedna z wolontariuszek opowiadała o tym z przymrużeniem oka: „My nawet jesteśmy, proszę panią, zazdrosne z koleżanką. Najczęściej to kurierzy mają systematyczny kontakt”.
Prezent, który nie musi dużo kosztować
Badanie pokazało również, że aż 91% uczestników docenia dodatkowe gesty programu: świąteczne paczki, drobne upominki, czasem samą kartkę z życzeniami. Nie chodzi o wartość materialną. Jedna z beneficjentek opisała to prosto: „Najważniejsze było, że otrzymałam coś niespodziewanie, że jest ktoś, kto o mnie pomyślał nawet na Święta”. Takie chwile seniorzy pamiętają najdłużej, bo są dowodem, że ktoś o nich nie zapomina poza samą dostawą jedzenia.
Skala samotności, z jaką mierzą się uczestnicy programu, jest wyraźna również w liczbach: aż 16% z nich w codziennych sprawach, takich jak wizyta u lekarza czy załatwienie sprawy urzędowej, może liczyć wyłącznie na pomoc wolontariusza. Nie ma nikogo innego.
Pełny raport z badania dostępny jest do pobrania tutaj https://www.fundacjabiedronki.pl/aktualnosci/171
O Fundacji Biedronki
Fundacja Biedronki to największa fundacja korporacyjna w Polsce działająca na rzecz seniorów. Powstała 8 kwietnia 2020 roku z inicjatywy Jeronimo Martins Polska. Oprócz „Poczty Obiadowej” prowadzi program zakupowy dla seniorów „Na codzienne zakupy”, świąteczną akcję „Radosne Święta z Fundacją Biedronki” oraz inne inicjatywy skierowane do osób starszych w Polsce.
Źródło informacji: Fundacja Biedronki
-
 WIADOMOŚCI3 dni temu
Otwarcie Górki Rekreacyjnej w Świnoujściu. Zaplanowano sportowe atrakcje
-
 WIADOMOŚCI2 dni temu
Groził byłej partnerce i łamał sądowy zakaz. 60-latek trafił do aresztu
-
 WIADOMOŚCI2 dni temu
Palowanie pod nabrzeże pływającego terminala LNG zakończone
-
 WIADOMOŚCI2 dni temu
„Szepty natury” – wystawa fotografii Ewy Dymitrow w świnoujskiej Bibliotece
-
 WIADOMOŚCI4 dni temu
Bezpłatne warsztaty. Dwa dni dla przyszłych rodziców
-
 WIADOMOŚCI1 dzień temu
Oświadczenie. Co dalej z parkingowcem przy ul. Bema?
-
 WIADOMOŚCI4 dni temu
Indeks Zdrowych Miast 2026: Kraków niezmiennie liderem edukacji. W czołówce także Sopot i Opole. Świnoujście miastem 5-lecia
-
 WIADOMOŚCI4 dni temu
469. parkrun – 15. urodziny parkrun Polska